名刺情報は企業の重要な顧客データですが、従業員の退職時などのコピー・ダウンロードによる持ち出しリスクへの対策は、多くの組織が抱える課題です。本記事では、営業名刺管理サービス「SKYPCE」が備える強固な標準セキュリティ機能に加え、クライアント運用管理ソフトウェア「SKYSEA Client View」との連携によって実現する、不審なPC操作の制御や安全な運用体制についてわかりやすくご紹介します。
名刺データの不審なダウンロードやコピーによる情報漏洩リスク
退職する従業員が紙の名刺を返却・破棄したとしても、名刺管理サービス上のアカウントやデータが残されたままになっている状態では、外部からの不正アクセスや顧客情報の持ち出しを防ぐことはできません。在籍中や退職直前に大量の名刺データをエクスポートしたり、画面キャプチャーや印刷によって顧客リストを転職先へと不正に持ち出すなどの行為につながる可能性があります。
名刺管理について組織として明確な運用ルールを定めずに個人へ委ねている状態では、自社における既存の営業機会の損失だけでなく、企業の社会的信用を大きく損なう重大な情報漏洩リスクにもなりかねません。
「SKYSEA Client View」との連携による、不審なPC操作の制限・禁止
「SKYPCE」は、情報漏洩の『出口』を確実にふさぐために、サービス単体でも極めて高いレベルのセキュリティ機能を標準で搭載しています。不正ログインを防ぐ「二要素認証」や、許可された拠点からのアクセスに限定する「IPアドレス制限」を標準搭載し、さらにシステム管理者が退職予定者を個別のグループにまとめて素早くアクセス権を停止・削除できるアカウント一括管理機能もご用意しています。
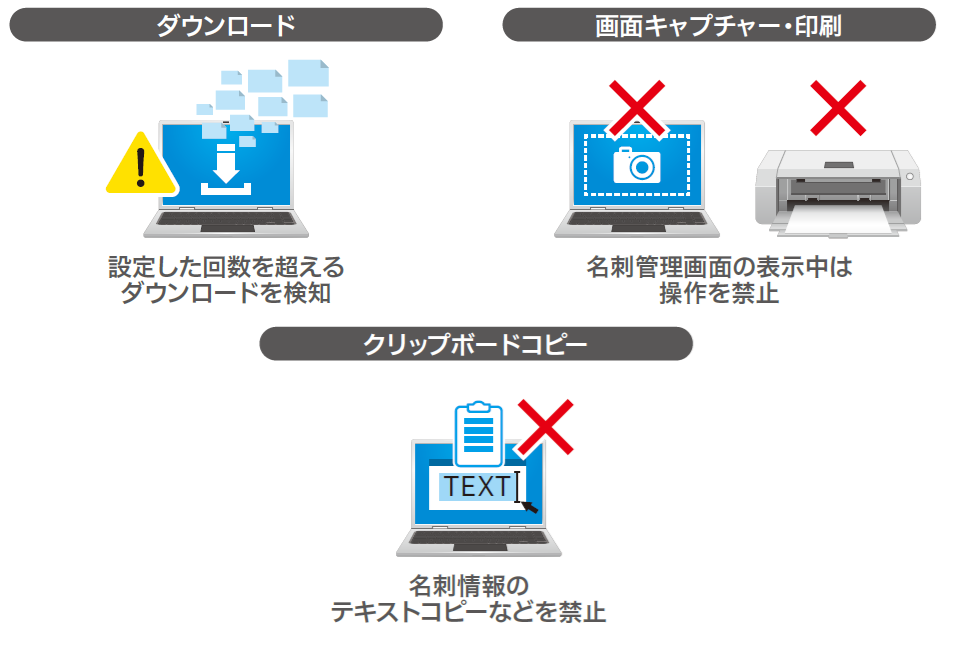
これに加えて、Sky株式会社が開発・販売する「SKYSEA Client View」と連携することで、安全対策はさらに強固なものになります。具体的には、設定した回数を超える大量の名刺データのダウンロードをリアルタイムで検知して管理者へ通知するほか、名刺管理画面の表示中は画面キャプチャー、印刷、テキストコピーといった各種操作そのものを制限・禁止できます。
まとめ
今回は、名刺情報の情報漏洩を防ぎ、安全な顧客管理を実現するための「SKYPCE」のセキュリティ対策と連携ソリューションをご紹介しました。営業活動の強力な武器となる名刺情報は企業の重要な資産だからこそ、個人の判断や運用に依存するのではなく、組織として徹底したアクセス制御を行うことが大切です。
「SKYPCE」は、二要素認証やアカウント管理といった充実のセキュリティ機能を標準で提供し、単体でもセキュリティ対策をしっかりと講じることが可能です。その上で「SKYSEA Client View」と連携させることにより、PCの各種操作を細やかに制御し、不正な情報持ち出しのリスクを極めて高いレベルで防止できます。安全性と利便性を両立しつつ、組織一丸となってセキュアで持続可能な営業DXを強力に推進していくための一助として、「SKYPCE」の導入をぜひご検討ください。