多くの企業にとって、名刺情報は営業活動の成否を分ける極めて重要な情報資産です。しかし、名刺管理サービスを導入していても、退職した従業員のアカウントが適切に処理されないまま放置されていると、退職後に外部からサービスにログインされ、大切な顧客データを転職先などで不正に利用されてしまうなどのセキュリティリスクが生じます。営業名刺管理サービス「SKYPCE」では、こうしたリスクを未然に防ぐために、システム管理者が専用画面から各ユーザーのアカウント状況を直感的かつ確実に管理・コントロールできる仕組みを標準で備えています。
退職後のアカウント放置が招く「顧客データ流出」の盲点
従業員が退職する際、企業は通常、業務で交換した紙の名刺を返却させたり、破棄させたりといった対応を行います。
しかし、組織として名刺管理サービスを導入している場合、名刺管理システム上のアカウント管理が形骸化していると、大きなセキュリティの抜け穴が生じてしまいます。退職した従業員のアカウントが有効なまま残っていると、外部の私物PCやスマートフォンからサービスにログインし、過去の営業先に関する詳細な顧客データや人脈情報にアクセスされる危険性があります。
万が一、その退職者が同業他社へ転職した場合、共有されたログインIDやパスワードを使って、数万件に及ぶ重要な営業資産が転職先での営業活動に不正利用されるといった、企業の社会的信用や利益を大きく損なう事態に発展するリスクも考慮しなければなりません。
「SKYPCE」の専用画面によるアカウント一括管理でリスクを排除
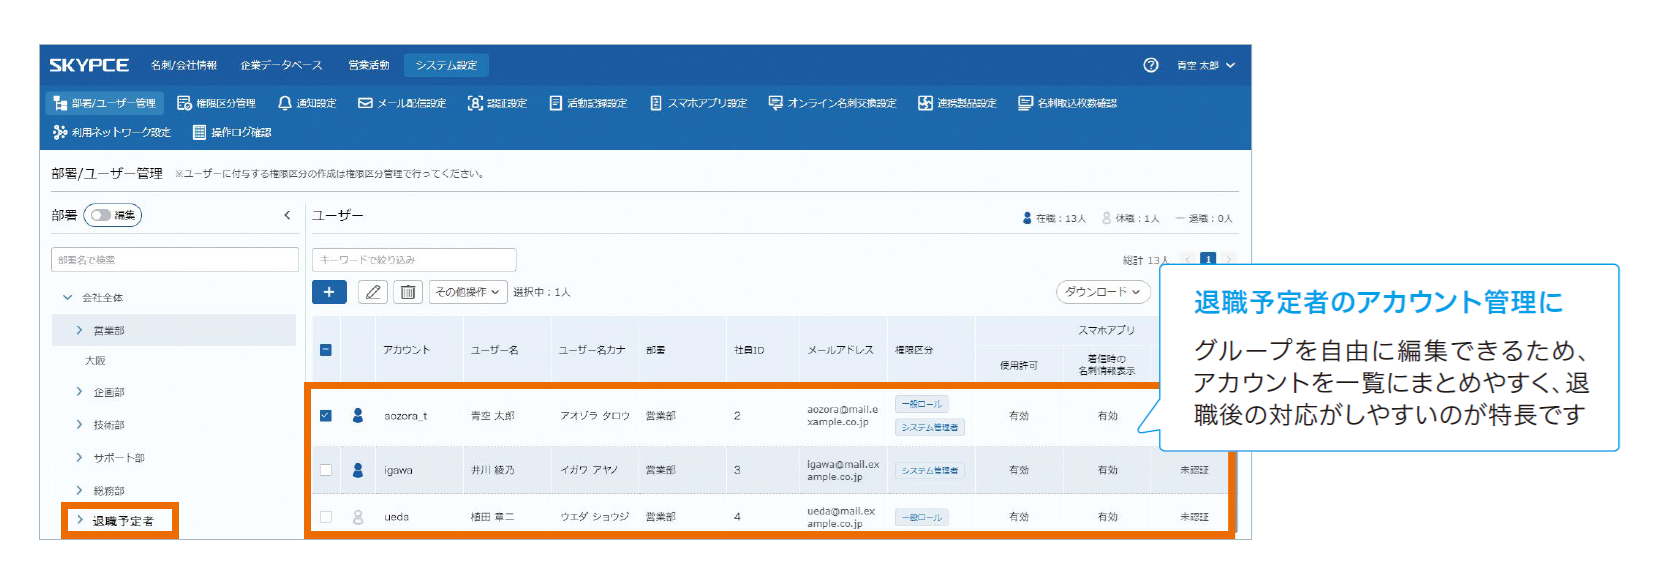
このような退職に伴う情報流出リスクを根本から解決するのが、「SKYPCE」のユーザーアカウント管理機能です。部署や任意のグループごとにユーザーアカウントを効率的に管理できる専用画面をご用意しています。大きな特長として、アカウントの一覧から「退職予定者」といった特定のグループを自由に作成・編集し、対象となる従業員をあらかじめまとめておくことが可能です。これにより、退職のタイミングが訪れた際に、対象のアカウントを迷うことなく一元的に、かつ確実に削除またはアクセス停止にする運用がスムーズに行えます。
さらに、アクセス可能なIPアドレスの範囲を限定する機能なども併用することで、万が一アカウント情報が外部に漏れた場合でも社外ネットワークからの不正アクセスを防ぎ、大切な資産を守り抜くことができます。
まとめ
今回は、退職後のアカウント放置に潜むリスクと、それを排除する「SKYPCE」のアカウント管理機能についてご紹介しました。
「SKYPCE」は、部署やグループごとの専用画面を通じて退職予定者のアカウントを個別グループで整理できるため、迅速かつ確実にアクセス権の停止やアカウント削除が簡単に行え、退職後の不正アクセスや顧客情報の持ち出しリスクを極めて効果的に防ぐことができます。
大切な顧客データを個人ではなく組織の永続的な資産として安全に守り、信頼性の高い営業基盤を構築するためにも、高度なアカウント管理とセキュリティを標準で提供する「SKYPCE」の導入をぜひご検討ください。